Linuxのログファイルの取り扱い方法
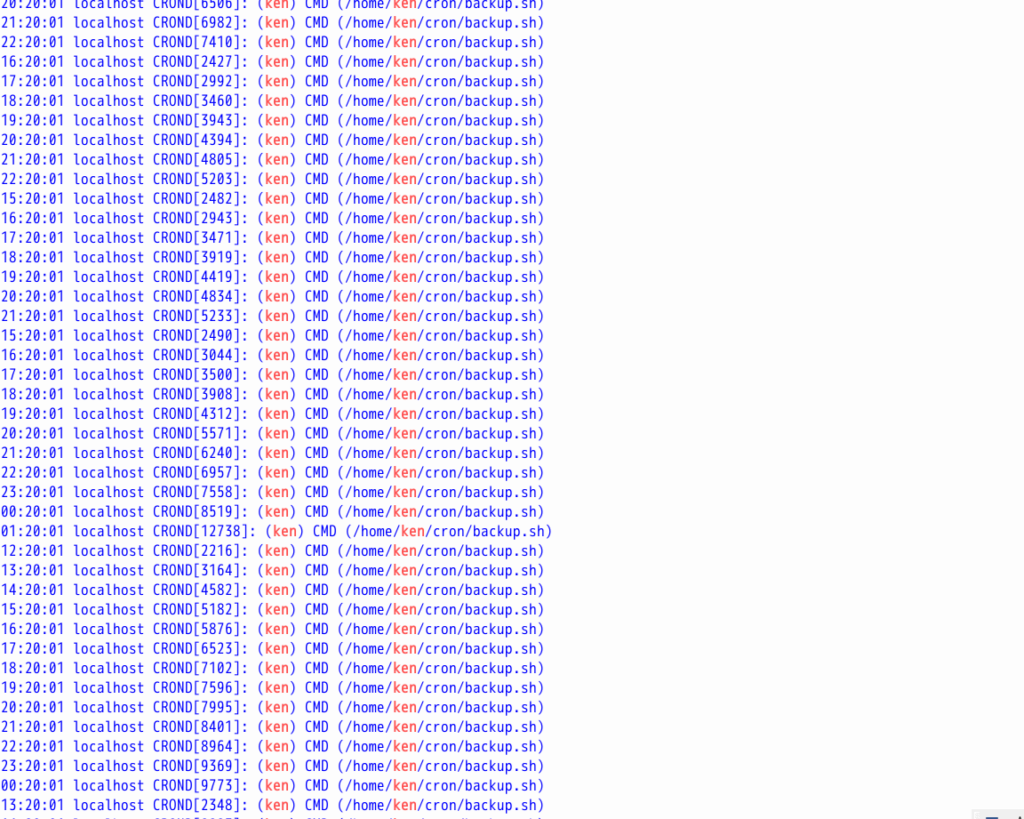
Linuxのログファイルの取り扱い方法について、この記事では簡単なガイドを提供します。ログファイルはシステムのトラブルシューティングや性能の監視に重要です。異常なログを分析する方法やログローテーションについても解説します。是非ご覧ください。
Linuxのログファイルを効果的に管理する方法
Linuxのログファイルを効果的に管理する方法についてのアドバイスをお伝えします。まず、重要なポイントはログローテーションです。ログローテーションは、古いログファイルを自動的に削除し、新たなログファイルを作成するプロセスです。これにより、ディスク容量を節約することができます。次に、ログのフォーマットを適切に設定することも重要です。ログのフォーマットを統一することで、ログデータの解析や検索が容易になります。また、ログレベルを適切に設定することも重要です。適切なログレベルを設定することで、重要な情報を見逃さずに把握することができます。さらに、ログの分析ツールを活用することも有効です。ログの収集や解析を自動化するツールを使用することで、効率的にログを管理できます。最後に、正確な情報を提供するためにログのバックアップを定期的に行いましょう。バックアップを取ることで、ログが失われた場合でもデータを復元することができます。これらのポイントを実践することで、Linuxのログファイルを効果的に管理できます。
【格安】1からファイルサーバーを作ってみよう! 初心者でもできちゃう「OSのインストールからNAS化まですべてを解説なり!」
Linuxのログファイルとは何ですか?
Linuxのログファイルは、システムの動作やイベントの記録を保存するための特別なファイルです。これらのログファイルには、エラーメッセージ、警告、情報など、さまざまな種類のログが含まれています。ログファイルは、システムのトラブルシューティングや監視、問題の特定に役立ちます。Linuxでは、主に/var/logディレクトリ内にログファイルが保存されます。
Linuxログファイルの表示と読み取り方法
Linuxログファイルを表示するためには、ターミナルでcatコマンドやlessコマンドを使用します。たとえば、cat /var/log/syslogコマンドを実行すると、syslogファイルの内容を表示することができます。また、less /var/log/auth.logコマンドを使用すると、auth.logファイルをページ単位で表示およびスクロールすることができます。
ログファイルの保管と圧縮
Linuxでは、ログファイルを定期的に保管および圧縮することが重要です。これにより、ディスクスペースを節約し、ログの古いバージョンを保持できます。一般的な方法は、cronジョブを使用して自動的にログファイルを圧縮することです。また、logrotateユーティリティを使用して、ログファイルを管理することもできます。これにより、ログファイルが一定のサイズや日数に達した場合に古いファイルを自動的に削除または圧縮することができます。
Linuxのログファイルを保存するためのベストプラクティスは何ですか?
Linuxのログファイルを保存するためのベストプラクティスは次のとおりです:
1. **ログの場所を適切に設定する**:ログを保存するディレクトリを指定し、他のシステムファイルと分離します。一般的には「/var/log」ディレクトリが使用されます。
2. **ログのローテーション**:ログファイルは時間の経過とともに肥大化する可能性があるため、定期的にローテーションすることが重要です。これにより、古いログを削除し、新しいログファイルを作成します。ログローテーションはログの可用性とストレージ効率を向上させます。
3. **ログの圧縮**:古いログファイルを圧縮して保存することは、ディスクスペースを節約するために重要です。ログを圧縮する方法とタイミングを設定しましょう。
4. **ログのバックアップ**:ログファイルは重要な情報を含んでいるため、定期的にバックアップすることをおすすめします。バックアップはデータの損失を防ぎ、ログ分析や法的目的に役立ちます。
5. **ログの監視**:システムの正常な動作を確認するために、ログファイルを定期的に監視しましょう。不審なアクティビティやエラーメッセージを素早く検出し、必要な対策を講じます。
6. **ログの保護**:ログファイルにはセキュリティ上の機密情報が含まれる場合があるため、適切なアクセス制御を設定し、権限を制限します。必要に応じてログファイルを暗号化することも検討しましょう。
これらのベストプラクティスを遵守することで、Linuxシステムのログ管理を効果的に行うことができます。
Linuxのログファイルをリアルタイムで監視する方法はありますか?
はい、Linuxではリアルタイムでログファイルを監視する方法があります。そのためにはtailコマンドを使用することができます。tailコマンドを使うと、ログファイルの末尾をリアルタイムで表示することができます。
下記のコマンドを使用して、ログファイルをリアルタイムで監視できます。
```
tail -f ログファイル名
```
このコマンドを実行すると、指定したログファイルの末尾が表示され、新しいログが追記されるたびに自動的に更新されます。
たとえば、/var/log/syslogというログファイルを監視したい場合は、以下のコマンドを使用します。
```
tail -f /var/log/syslog
```
これにより、syslogファイルの最新のログメッセージがリアルタイムで表示されます。
ログファイルの監視を終了するには、Ctrl + Cキーを押してコマンドを中断します。
以上がLinuxでログファイルをリアルタイムで監視する方法です。
Linuxのログファイルを解析して問題を特定するためのツールはありますか?
はい、Linuxのログファイルを解析するためのさまざまなツールがあります。一つのオプションは「grep」コマンドを使用することです。grepコマンドはテキストファイル内で特定のパターンを検索し、その結果を表示します。これにより、ログファイル内の重要な情報を特定することができます。
また、"tail"コマンドを使用することもできます。 tailコマンドはファイルの末尾から指定された数の行を表示します。これにより、最新のログメッセージを即座に確認することができます。
さらに、"less"コマンドを使用してログファイルを閲覧することもできます。 lessコマンドは大きなテキストファイルをスクロールしながら表示するためのもので、ログファイルの内容を見るのに便利です。
他にも、"awk"や"sed"などのコマンドを使用して、ログファイル内のデータを抽出・変更することもできます。これらのツールは、ログファイルの特定の部分を抽出して分析する場合に役立ちます。
最後に、"logwatch"というツールもあります。 logwatchは、システムのログファイルから情報を収集し、要約レポートを生成するためのツールです。これにより、システムの問題を特定し、必要な修正を行うことができます。
これらのツールを組み合わせて使用すると、ログファイルを効果的に解析して問題を特定することができます。
Linuxのログファイルの取り扱い方法 に類似した他の記事を知りたい場合は、カテゴリ Linux にアクセスしてください。

関連記事